Jakarta | Biro Investigasi Federal Amerika Serikat (FBI) mengaitkan pencurian mata uang kripto senilai US,3 miliar, atau sekitar Rp114 triliun, dari Binance pada 29 Oktober dengan operasi siber Korea Utara. Dugaan tersebut menempatkan insiden itu dalam sorotan penyelidikan internasional terhadap aktivitas peretasan yang dikaitkan dengan negara tersebut. Nilai kerugian yang sangat besar juga menjadikan kasus ini perhatian penting bagi industri aset digital, yang bergantung pada keamanan sistem dan kepercayaan pengguna. Namun, pengaitan oleh FBI terhadap operasi siber Korea Utara tidak dengan sendirinya menjawab siapa individu yang melakukan pembobolan, bagaimana seluruh rangkaian serangan berlangsung, atau apakah pihak tertentu telah ditetapkan sebagai tersangka.
Operasi peretasan sistematis yang menargetkan Binance dikenal dengan nama sandi TraderTraitor. Nama tersebut merujuk pada dugaan kampanye siber yang dikaitkan dengan Korea Utara, bukan kesimpulan bahwa setiap serangan yang disebut dalam penyelidikan dilakukan oleh satu orang tertentu. Dalam pembahasan mengenai insiden ini, penting membedakan atribusi terhadap suatu operasi atau kelompok dari bukti yang menghubungkan individu dengan tindakan spesifik. Penyelidikan dapat melibatkan analisis teknis, penelusuran transaksi, serta informasi intelijen, tetapi rincian yang tersedia untuk publik belum tentu mencakup seluruh dasar penilaian otoritas. Karena itu, penyebutan TraderTraitor menjelaskan konteks dugaan operasi, bukan identitas pelaku pembobolan Binance yang telah dipastikan.
Batas informasi publik juga berlaku bagi Park Jin-hyok, programmer Korea Utara yang pernah menjadi perhatian dalam penyelidikan kejahatan siber. Hingga informasi yang tersedia, otoritas Amerika Serikat belum menetapkannya sebagai tersangka dalam pembobolan terbaru tersebut. Belum ada pula bukti publik yang secara langsung menghubungkan Park dengan pencurian dari Binance pada 29 Oktober. Riwayat atau dugaan keterlibatan seseorang dalam perkara lain tidak cukup untuk membuktikan peran dalam insiden ini. Dengan demikian, laporan mengenai kaitan FBI dengan operasi Korea Utara perlu disampaikan secara terukur: atribusi tersebut merupakan bagian dari penyelidikan, sementara tanggung jawab individu dan bukti pendukungnya belum diumumkan secara terbuka. Pembedaan ini penting agar perkembangan kasus tidak disalahartikan sebagai penetapan kesalahan terhadap orang tertentu.
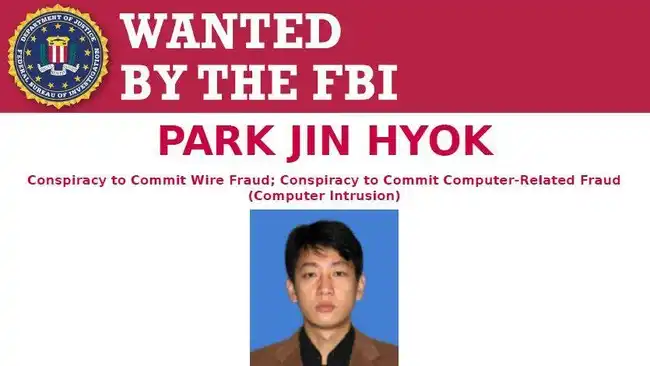
Park Jin-hyok dikenal dalam laporan penegak hukum dan pemberitaan sebagai programmer asal Korea Utara yang diduga memiliki keterkaitan dengan kelompok peretas Lazarus. Namanya kembali menjadi perhatian dalam penyelidikan terkait pencurian kripto Binance, meskipun penyebutan seseorang dalam penyelidikan atau dokumen resmi tidak dengan sendirinya membuktikan keterlibatan maupun kesalahan. Informasi mengenai identitas dan aktivitas Park sebagian besar berasal dari tuduhan serta penilaian otoritas Amerika Serikat, sehingga perlu dipahami sebagai klaim yang dilaporkan, bukan fakta yang telah diputuskan pengadilan.
Menurut penyelidik AS, Park dikaitkan dengan Biro Umum Pengintaian, badan intelijen militer Korea Utara. Ia juga dilaporkan bekerja selama lebih dari satu dekade untuk Chosun Expo Joint Venture, perusahaan yang disebut sebagai kedok bagi kegiatan para pekerja teknologi Korea Utara. Dalam uraian pemerintah AS, pekerjaan di perusahaan tersebut diduga menjadi bagian dari jaringan yang mendukung operasi siber. Namun, rincian hubungan kerja dan peran Park disampaikan berdasarkan penyelidikan otoritas, dan tidak seluruhnya dapat diverifikasi secara independen dari laporan yang tersedia.
Park tercatat masuk dalam daftar buronan FBI selama lebih dari delapan tahun. Surat perintah penangkapan federal terhadapnya diterbitkan pada Juni 2018, setelah otoritas AS mengajukan tuduhan yang menghubungkannya dengan berbagai aktivitas siber. Sumber-sumber menyebut tahun kelahirannya secara berbeda, yakni 1981 atau 1984, sehingga usia pastinya tidak seragam dalam catatan publik. Variasi identitas juga menjadi bagian penting dalam penelusuran: ia dilaporkan menggunakan nama Jin-hyok Park, Pak Jin-hek, dan Pak Kwang-jin. Nama-nama tersebut dapat muncul dalam dokumen atau pemberitaan yang membahas dugaan jaringan Lazarus, dan membantu penyelidik menghubungkan profil yang berbeda. Meski demikian, penggunaan beberapa nama tidak menghapus kebutuhan untuk membedakan informasi terkonfirmasi dari dugaan. Profil Park memperlihatkan bagaimana penyelidikan siber lintas negara menggabungkan catatan pekerjaan, identitas alternatif, serta atribusi kepada badan negara. Dalam konteks perkara Binance, latar belakang ini memberi konteks atas perhatian terhadap Park, tetapi tidak berarti setiap klaim yang pernah dikaitkan dengannya telah terbukti.Riwayat tuduhan terhadap Park Jin Hyok dan jaringan peretas yang dikaitkan dengannya mencakup serangan terhadap perusahaan hiburan, bank, lembaga publik, serta platform keuangan digital. Berbagai kasus tersebut muncul dalam rentang beberapa tahun dan menjadi dasar perhatian terhadap dugaan operasi siber yang terkait dengan Korea Utara. Namun, hubungan Park dengan setiap insiden merupakan tuduhan penyelidik, bukan penetapan kesalahan melalui putusan pengadilan untuk seluruh perkara.
Pada 2014, Park dituduh terlibat dalam peretasan Sony Pictures Entertainment menjelang perilisan film The Interview. Film komedi itu menggambarkan rencana pembunuhan terhadap pemimpin Korea Utara Kim Jong-un. Penyelidik Amerika Serikat menyebut serangan tersebut sebagai tindakan balas dendam atas penggambaran itu. Peretasan tersebut mengakibatkan kebocoran data perusahaan dan mengganggu operasional Sony, sehingga kasusnya menjadi salah satu insiden siber internasional yang paling banyak disorot pada masa itu.
Dua tahun kemudian, jaringan yang sama diduga berupaya mencuri hampir US$1 miliar dari Bank Sentral Bangladesh melalui sistem pembayaran internasional. Sejumlah transfer berhasil dicegah, tetapi sekitar US$81 juta tetap terkirim dan dicuri. Dana itu kemudian dipindahkan melalui sejumlah transaksi, termasuk melalui rekening di Filipina. Kasus ini memperlihatkan bagaimana akses digital terhadap sistem keuangan dapat dimanfaatkan untuk menciptakan kerugian besar, meskipun sebagian transaksi mencurigakan berhasil terdeteksi.
Pada 2017, Park juga dikaitkan dengan penyebaran ransomware WannaCry. Perangkat lunak berbahaya tersebut mengenkripsi data pada banyak komputer dan menuntut pembayaran untuk membuka akses kembali. Dampaknya meluas ke berbagai negara, melumpuhkan layanan di rumah sakit, perusahaan, dan institusi publik lainnya. Pada periode yang sama, Park dan rekan-rekannya dituduh mencoba meretas Lockheed Martin, kontraktor pertahanan Amerika Serikat. Upaya itu dilaporkan gagal sebelum menghasilkan akses yang berarti.
Rangkaian tuduhan tersebut dirangkum dalam dakwaan Departemen Kehakiman AS yang dibuka pada Februari 2021. Dokumen itu menuduh Park bersama Jon Chang-hyok dan Kim Il mencuri lebih dari US$1,3 miliar dari lembaga keuangan dan platform kripto. Dakwaan tersebut menempatkan berbagai operasi yang dituduhkan dalam satu gambaran lebih luas mengenai aktivitas siber yang diduga menargetkan uang, bukan hanya data atau gangguan layanan. Nilai kerugian yang disebutkan juga menjelaskan mengapa penyelidikan terhadap kelompok itu terus menjadi perhatian pemerintah dan industri keuangan.
Dalam keterangannya mengenai penyelidikan pencurian kripto Binance, FBI menyebut para peretas Korea Utara telah mengonversi sebagian besar aset digital yang dicuri menjadi ether. Perubahan bentuk aset tersebut, menurut badan itu, merupakan bagian dari upaya memindahkan hasil kejahatan dan membuat penelusuran dana menjadi lebih rumit. FBI kemudian mendesak bursa kripto untuk memblokir dompet digital yang diidentifikasi terkait dengan aktivitas tersebut. Langkah itu dimaksudkan untuk mencegah dana berpindah lebih jauh atau digunakan bagi kepentingan lain, termasuk mendukung program senjata Korea Utara. Permintaan pemblokiran juga menempatkan penyedia layanan kripto sebagai pihak penting dalam membatasi aliran aset yang diduga berasal dari pencurian.
Pyongyang menolak tuduhan tersebut. Melalui Kantor Berita Pusat Korea pada 3 November, Kim Yo-jong mengecam temuan FBI dan menyebutnya sebagai tuduhan bermotif politik.
Baca juga: Memori PK Bukan Formalitas! Dedy Luqman Hakim Bedah Novum, Kekhilafan Hakim, dan Strategi Peninjauan Kembali | Hujan Lebat Kembali Picu Banjir Bandang di Padang | Bupati Siak Dorong Kembali ke Sektor Maritim di Tengah Tantangan Migas
50 kunjungan