JAKARTA, DKI JAKARTA — Berdasarkan laporan yang diterbitkan pada 3 Oktober 2026, Badan Siber dan Sandi Negara (BSSN) mendorong agar jaminan keamanan dalam pertukaran data diatur secara menyeluruh dalam pembahasan Rancangan Undang-Undang (RUU) Satu Data Indonesia. Perlindungan tersebut dinilai perlu mencakup pertukaran data hingga tingkat antarperangkat, bukan hanya hubungan yang melibatkan individu.
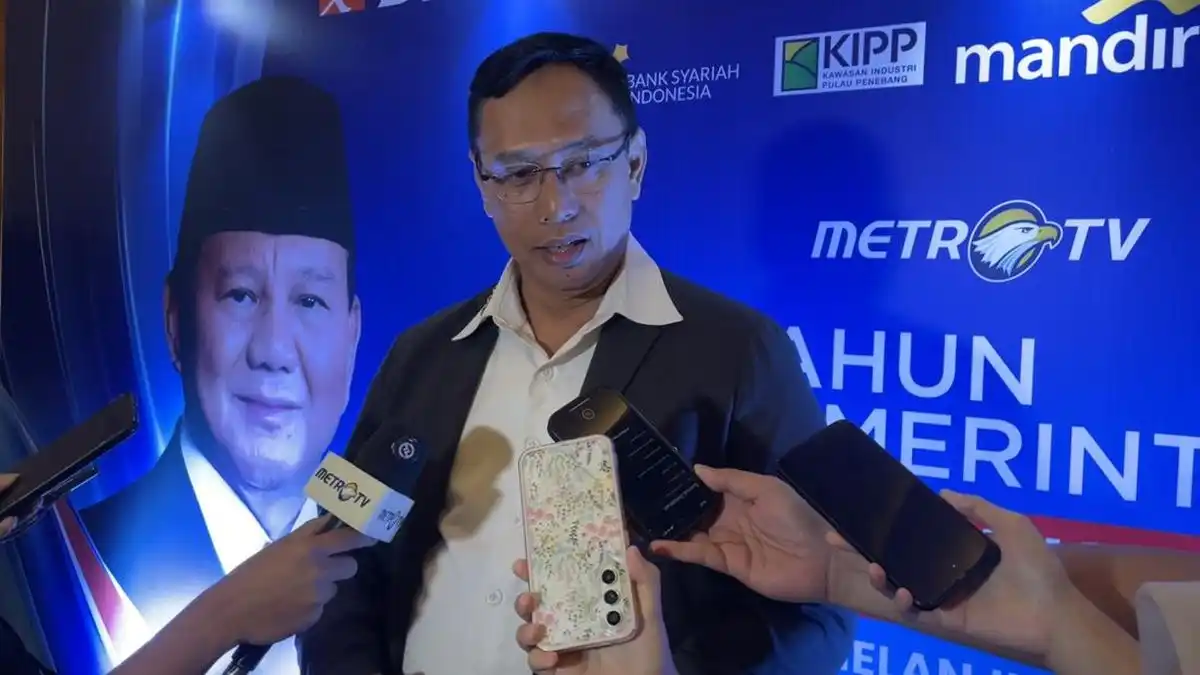
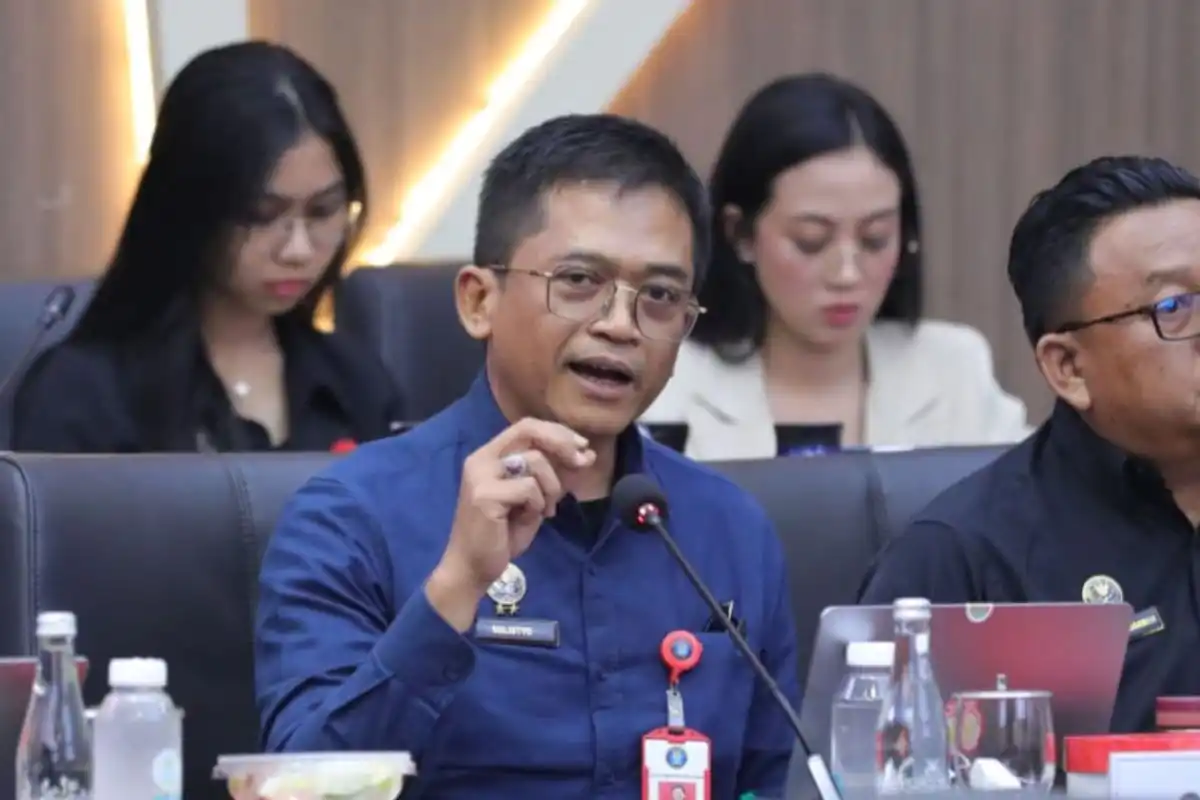
Catatan itu disampaikan Sulistyo, Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN, dalam konteks pembahasan RUU Satu Data Indonesia. Ia menegaskan bahwa keamanan data harus menjadi bagian dari mekanisme pertukaran data yang berlangsung di berbagai tingkat, termasuk ketika data berpindah atau diproses oleh perangkat.
Menurut Sulistyo, perlindungan tidak cukup hanya mencakup hubungan antarindividu. Jaminan keamanan juga perlu memperhatikan hubungan serta pertukaran data antarperangkat. Dengan demikian, pengaturan dalam RUU tersebut diharapkan memuat perlindungan terhadap seluruh proses pertukaran data, termasuk interaksi yang berlangsung secara langsung di perangkat.
Penegasan BSSN itu menempatkan keamanan sebagai unsur yang perlu diperhatikan dalam pembahasan tata kelola data. Cakupan perlindungan tidak berhenti pada pihak yang menggunakan atau mengelola data, tetapi juga meliputi perangkat yang terlibat dalam proses pertukaran. BSSN mendorong agar aspek tersebut dipertimbangkan dalam penyusunan ketentuan RUU Satu Data Indonesia.
Badan Siber dan Sandi Negara (BSSN) memiliki peran penting sebagai lembaga yang dipercaya mengawal keamanan ruang siber Indonesia. Peran tersebut mencakup upaya menjaga ketahanan dan keamanan informasi, termasuk pada lingkungan pemerintahan yang semakin bergantung pada pertukaran data secara elektronik. Ketika data digunakan lintas kementerian, lembaga, daerah, maupun perangkat, aspek keamanan perlu menjadi bagian dari tata kelola sejak awal, bukan sekadar langkah tambahan setelah sistem berjalan.
Dalam menjalankan mandatnya, BSSN secara proaktif terus mengawasi perkembangan ancaman siber yang dapat memengaruhi penyelenggaraan sistem elektronik pemerintah. Pengawasan ini relevan dengan ekosistem pertukaran data, karena perpindahan informasi pada banyak titik dapat menimbulkan kebutuhan lebih besar terhadap kepastian pihak yang berkomunikasi, keutuhan informasi, serta keandalan proses pertukarannya. Dengan pemantauan yang berkelanjutan, potensi gangguan terhadap mekanisme pertukaran data dapat menjadi perhatian dalam penyusunan kebijakan dan penerapan pengamanan yang sesuai.
Sejalan dengan kebutuhan tersebut, BSSN mendorong penggunaan sertifikat digital sebagai instrumen utama untuk membangun validitas dan kepercayaan dalam tata kelola data. Sertifikat digital dapat mendukung pengenalan identitas pihak yang terlibat dalam proses elektronik dan memberikan dasar kepercayaan bagi komunikasi antarsistem maupun antarperangkat. Penerapannya diharapkan membantu memastikan bahwa data yang dipertukarkan memiliki landasan validitas yang dapat diandalkan oleh pihak terkait. Dorongan ini menempatkan sertifikat digital sebagai bagian dari kerangka pengamanan pertukaran data dalam RUU Satu Data Indonesia, tanpa memperluas fungsi teknologi tersebut di luar perannya sebagai sarana pendukung identitas dan kepercayaan elektronik.
Penguatan pertukaran data tidak cukup hanya mengandalkan teknologi mutakhir. Sulistyo mengingatkan bahwa berbagai perangkat, sistem, dan mekanisme digital tidak akan memberikan manfaat maksimal apabila tidak disertai kesiapan sumber daya manusia sebagai pelaksana. Manusia tetap memegang peran penting dalam memastikan teknologi digunakan secara tepat, aman, dan sesuai dengan tujuan penyelenggaraan pemerintahan berbasis data.
Peringatan tersebut menjadi relevan dalam pembahasan mengenai keandalan sertifikat digital. Sertifikat digital dapat mendukung proses autentikasi, identifikasi, serta kepercayaan dalam transaksi elektronik, tetapi keandalannya harus ditopang oleh sumber daya manusia yang memiliki kompetensi tinggi di bidang keamanan siber. Tanpa kemampuan yang memadai, penerapan teknologi berisiko tidak berjalan optimal dan dapat menghadapi tantangan dalam menjaga kerahasiaan, integritas, serta ketersediaan data.
Kesiapan SDM juga berkaitan dengan kemampuan untuk memahami risiko, menerapkan tata kelola keamanan, dan merespons persoalan yang mungkin muncul dalam pertukaran informasi. Karena itu, pengembangan infrastruktur digital perlu berjalan seiring dengan penguatan kapasitas pihak-pihak yang mengoperasikan dan mengawasinya. Pendekatan tersebut membantu memastikan bahwa pemanfaatan teknologi tidak berhenti pada penyediaan sistem, melainkan menghasilkan perlindungan yang benar-benar berfungsi.
Sulistyo meyakini perpaduan teknologi yang andal dan kesiapan SDM dapat membantu pemerintah menghadirkan jaminan keamanan dalam pertukaran data. Keamanan yang terjaga akan menjadi dasar untuk membangun kepercayaan publik terhadap layanan dan pengelolaan data pemerintah. Pada saat yang sama, kemampuan nasional dalam mengelola serta melindungi informasi dapat mendukung upaya menjaga kedaulatan data nasional. Dengan demikian, kesiapan manusia menjadi penopang penting agar agenda Satu Data Indonesia berlangsung secara aman, terpercaya, dan berkelanjutan.
Pemerintah telah menyelesaikan finalisasi daftar inventarisasi masalah (DIM) Rancangan Undang-Undang Satu Data Indonesia pada 8 September 2026. Tahap ini menjadi bagian penting dalam menyiapkan naskah yang akan digunakan sebagai dasar pembahasan lebih lanjut bersama Dewan Perwakilan Rakyat (DPR). Dalam proses penyusunan tersebut, rancangan versi pemerintah disederhanakan menjadi 138 pasal. Penyederhanaan itu mencerminkan upaya untuk menata materi pengaturan agar lebih terarah, mudah dipahami, dan mampu menjawab kebutuhan tata kelola data di lingkungan pemerintahan.
RUU Satu Data Indonesia diarahkan menjadi landasan aturan bagi penyelenggaraan tata kelola data pemerintah. Melalui kerangka tersebut, data diharapkan memiliki kualitas yang akurat, mutakhir, terpadu, dan dapat dipertanggungjawabkan. Selain itu, data pemerintah perlu mudah diakses serta dapat dibagipakaikan sesuai ketentuan yang berlaku. Ketersediaan standar dan mekanisme yang jelas diperlukan agar data tidak hanya tersimpan di masing-masing instansi, tetapi juga dapat dimanfaatkan secara konsisten untuk mendukung perencanaan, pelaksanaan, dan evaluasi kebijakan.
Cakupan pengaturan yang disebutkan dalam bahan meliputi mekanisme berbagi pakai data, akses data, dan transfer data. Rancangan ini juga mencakup aspek pengawasan serta penyelesaian sengketa yang berkaitan dengan penggunaan data. Pengaturan tersebut diperlukan untuk memperjelas peran, tanggung jawab, prosedur, dan batasan dalam pertukaran informasi antarlembaga maupun antarsistem. Dengan demikian, pemanfaatan data dapat berlangsung secara tertib, terukur, dan tetap memperhatikan kepentingan perlindungan data.
Kebutuhan terhadap landasan hukum tata kelola data nasional juga berkaitan erat dengan keamanan pertukaran data. Penekanan Badan Siber dan Sandi Negara (BSSN) mengenai perlindungan pertukaran data hingga antarperangkat menunjukkan bahwa aspek keamanan perlu menjadi bagian yang tidak terpisahkan dari pengaturannya. Kerangka hukum yang komprehensif diharapkan dapat menempatkan akses, pemanfaatan, dan pertukaran data dalam tata kelola yang jelas, sekaligus memperhatikan perlindungan terhadap risiko keamanan.