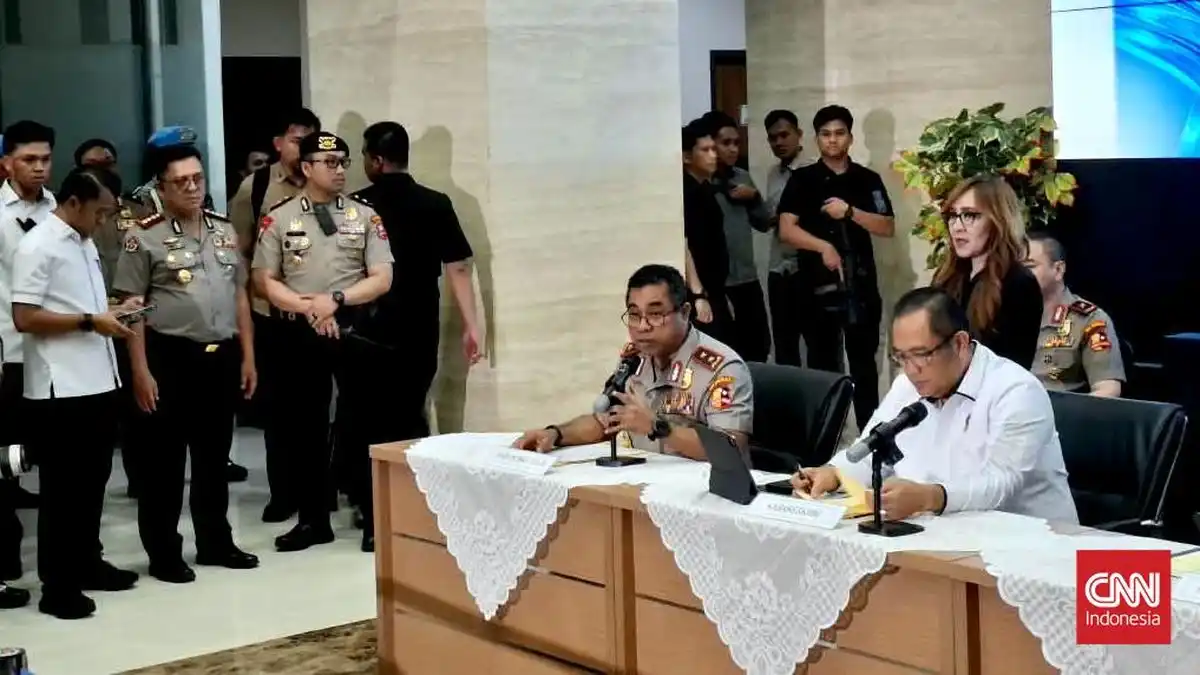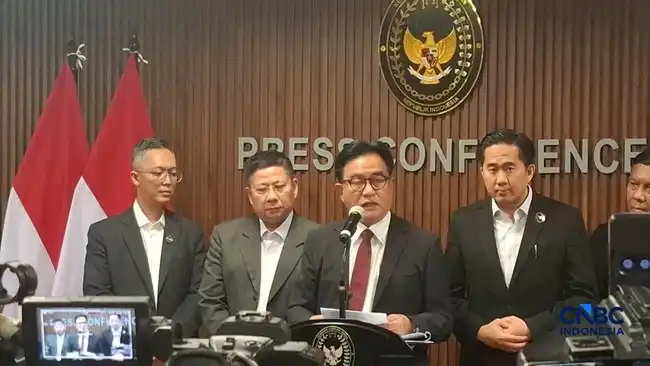
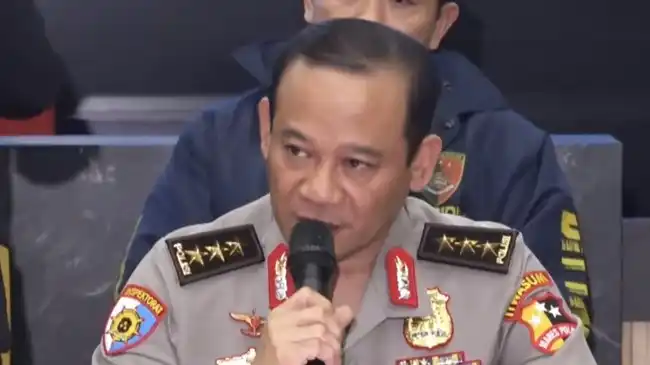
Jakarta | Bareskrim Polri menetapkan tiga orang sebagai tersangka dalam perkara yang berkaitan dengan dugaan penyadapan ilegal, penghapusan data elektronik, dan akses ilegal. Informasi tersebut disampaikan Kepala Bareskrim Polri, Komjen Pol. Asep Safrudin, dalam keterangan pers di Mabes Polri, Jakarta Selatan, pada Selasa, 3 November 2026. Pengumuman itu menjadi perkembangan utama dalam penanganan perkara yang menarik perhatian publik karena menyangkut dugaan penggunaan perangkat lunak mata-mata dan aktivitas terhadap data elektronik.
Meski demikian, rincian resmi yang tersedia dalam keterangan tersebut hanya menyebut jumlah tersangka dan dugaan tindak pidana yang diselidiki. Identitas ketiga orang itu tidak diuraikan dalam informasi yang menjadi dasar pemberitaan ini. Karena itu, penyebutan nama atau pengaitan individu tertentu dengan status tersangka tidak dapat dilakukan tanpa konfirmasi resmi yang lebih lengkap. Pembedaan fakta yang diumumkan dan spekulasi penting agar informasi tentang proses hukum disampaikan secara cermat dan tidak menimbulkan kesimpulan yang keliru.
Perkara ini mencakup tiga dugaan tindakan yang berbeda, tetapi berkaitan dengan akses serta pengelolaan informasi elektronik. Penyadapan ilegal merujuk pada dugaan pemantauan komunikasi tanpa dasar atau kewenangan yang sah, sedangkan penghapusan data elektronik menyangkut dugaan penghilangan informasi digital. Adapun akses ilegal mengarah pada dugaan memasuki atau menggunakan sistem elektronik tanpa hak. Penetapan tersangka merupakan bagian dari proses penyidikan, bukan putusan pengadilan mengenai kesalahan seseorang. Penyelidikan dan proses hukum selanjutnya akan menentukan bagaimana dugaan tersebut diuji berdasarkan bukti serta ketentuan hukum yang berlaku.
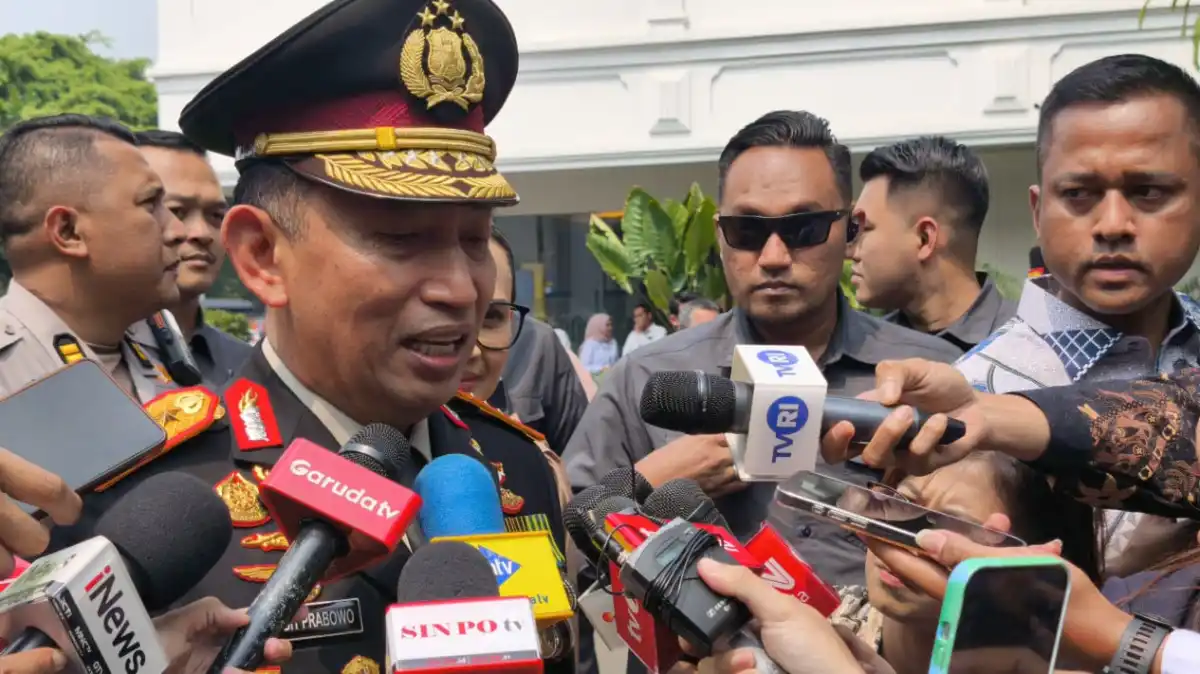
Di tengah kehebohan publik mengenai kemungkinan keterlibatan sejumlah tokoh, informasi resmi yang disebutkan di sini tidak mengidentifikasi ketiga tersangka dan tidak menetapkan mantan Kapolri Listyo Sigit Prabowo sebagai tersangka. Oleh sebab itu, kabar atau klaim mengenai identitas pihak yang terlibat perlu diperiksa melalui keterangan aparat dan dokumen perkara yang dapat diverifikasi. Sikap hati-hati tersebut membantu menjaga akurasi pemberitaan, sekaligus menghormati asas praduga tak bersalah selama proses penyidikan berlangsung. Perkembangan berikutnya, termasuk penjelasan tentang peran masing-masing pihak maupun bukti yang dikumpulkan, tetap menunggu keterangan resmi dari penyidik.Dalam keterangan mengenai dugaan penyadapan ilegal ini, para tersangka disebut diduga mengakses atau menyadap sejumlah nomor telepon tanpa mengikuti prosedur yang semestinya. Uraian tersebut menggambarkan dugaan tindakan yang menyasar komunikasi pribadi, tetapi tidak dengan sendirinya membuktikan bahwa penyadapan benar-benar terjadi terhadap setiap nomor atau pihak yang disebut. Karena itu, informasi tentang sasaran perlu dipahami sebagai bagian dari dugaan yang masih harus diuji melalui proses hukum dan pemeriksaan bukti. Penyebutan kelompok tidak berarti seluruh anggotanya menjadi target, dan tidak pula menunjukkan bahwa setiap orang dalam kelompok itu mengetahui atau mengalami tindakan serupa.
Kelompok yang disebut mencakup Presiden Republik Indonesia, pejabat negara, tokoh politik, kalangan media, tokoh organisasi kemasyarakatan, lembaga swadaya masyarakat (LSM), serta pengusaha. Cakupan kelompok yang luas ini menunjukkan beragamnya kategori pihak yang dikaitkan dengan dugaan sasaran, mulai dari pemegang jabatan publik hingga pelaku di ruang sosial, politik, dan ekonomi. Namun, keterangan yang tersedia tidak merinci identitas seluruh orang yang dimaksud. Dengan demikian, pembaca tidak dapat menyimpulkan nama-nama tertentu hanya berdasarkan kategori tersebut. Pengelompokan ini juga belum menjelaskan apakah dugaan penyadapan menyasar individu, organisasi, atau nomor yang digunakan bersama.
Sumber yang dirujuk juga tidak merinci jumlah nomor telepon yang diduga disadap, rentang waktu tindakan, maupun cara nomor-nomor itu dipilih. Motif penyadapan pun tidak dijelaskan secara terperinci. Kekosongan informasi tersebut penting dicatat agar pembahasan tidak berubah menjadi spekulasi tentang pihak yang terlibat, skala operasi, atau tujuan tertentu. Tanpa dokumen dan keterangan tambahan yang dapat diverifikasi, jumlah, identitas, serta alasan di balik dugaan tindakan itu sebaiknya tetap dinyatakan belum diketahui. Pemisahan yang jelas fakta yang disampaikan dan hal yang belum terungkap membantu menjaga ketepatan pemberitaan, sekaligus menghormati asas praduga tak bersalah bagi pihak-pihak yang disebut dalam perkara ini.
Perhatian publik terhadap dugaan penyadapan ilegal juga berkaitan dengan laporan yang muncul pada 2023 mengenai masuknya perangkat mata-mata Pegasus ke Indonesia. Menurut informasi yang diberitakan, dua perangkat milik Q Cyber Technologies SARL tercatat masuk melalui Bandara Internasional Soekarno-Hatta pada 2020. Perangkat tersebut disebut menggunakan kode UKHI 1212635. Informasi mengenai keberadaan dan jalur masuk perangkat itu menjadi salah satu konteks yang mendorong pertanyaan publik tentang penggunaan teknologi pengawasan digital di dalam negeri. Namun, laporan tersebut tidak dengan sendirinya membuktikan bahwa Pegasus dipakai dalam perkara penyadapan yang sedang diselidiki. Hubungan laporan perangkat yang masuk dan kasus tertentu memerlukan bukti tersendiri, pemeriksaan teknis, serta keterangan yang dapat diverifikasi dari pihak berwenang.
Pegasus merupakan spyware yang dikembangkan oleh NSO Group, perusahaan asal Israel. Secara umum, spyware adalah perangkat lunak yang dirancang untuk memperoleh informasi dari perangkat sasaran tanpa sepengetahuan atau persetujuan penggunanya. Dalam gambaran mengenai Pegasus, perangkat lunak ini ditujukan untuk menembus keamanan ponsel dan mengirimkan data aktivitas pengguna kepada pihak ketiga. Informasi yang dapat menjadi sasaran pengumpulan dapat mencakup data komunikasi maupun jejak penggunaan perangkat, bergantung pada akses yang berhasil diperoleh dan konfigurasi serangan. Kemampuan tersebut menjadikan spyware berbeda dari aplikasi biasa yang meminta izin secara terbuka. Karena itu, pembahasan mengenai Pegasus kerap memunculkan perhatian terhadap perlindungan privasi, keamanan komunikasi, dan pengawasan atas penggunaan teknologi digital.
Sejumlah laporan teknis menyebut spyware dapat memanfaatkan celah keamanan pada sistem operasi atau aplikasi untuk memperoleh akses ke ponsel. Salah satu metode yang dikaitkan dengan Pegasus ialah serangan zero-click, yakni serangan yang tidak mensyaratkan sasaran mengeklik tautan atau membuka lampiran. Pada metode semacam ini, eksploitasi celah dapat dipicu melalui pesan atau proses tertentu, sehingga pengguna mungkin tidak menyadari adanya upaya penyusupan. Kemampuan mengeksploitasi kerentanan dapat berubah seiring pembaruan perangkat lunak dan penutupan celah oleh penyedia teknologi; tidak setiap perangkat atau serangan otomatis berhasil. Penjelasan teknis ini penting untuk memahami risiko yang dibicarakan, tetapi tidak cukup untuk menyimpulkan bahwa spyware tersebut digunakan dalam perkara yang kini menjadi perhatian. Kesimpulan demikian harus bertumpu pada bukti forensik dan proses penyelidikan yang transparan.
Riwayat Pegasus menjadi perhatian publik pada 2016, ketika The Citizen Lab, organisasi riset keamanan siber yang berbasis di Kanada, melaporkan upaya penyusupan terhadap telepon Ahmed Mansoor, aktivis hak asasi manusia dari Uni Emirat Arab. Laporan tersebut mengaitkan serangan dengan perangkat lunak mata-mata yang kemudian dikenal sebagai Pegasus. Menurut uraian yang dipublikasikan saat itu, Mansoor menerima pesan teks berisi tautan yang tampak menjanjikan informasi sensitif. Jika tautan dibuka, perangkatnya berisiko terinfeksi dan data di dalamnya dapat diakses oleh pihak yang mengoperasikan spyware.
Pada September 2018, The Citizen Lab kembali menyampaikan temuan mengenai dugaan infeksi Pegasus di 25 negara. Skala geografis itu memperluas kekhawatiran bahwa kemampuan pengawasan perangkat seluler tidak hanya diarahkan kepada satu individu atau wilayah. Sejumlah laporan menggambarkan teknik spear phishing sebagai salah satu jalur yang diduga digunakan: sasaran menerima pesan teks atau email yang dirancang khusus, sering kali dengan tautan berbahaya. Keberhasilan metode tersebut dapat bergantung pada interaksi pengguna, meskipun teknik dan kemampuan spyware dapat berubah dari waktu ke waktu.
Perhatian terhadap Pegasus meningkat lagi pada 2019 setelah muncul laporan.
25 kunjungan